
週一上午,你在公司負責官網,行銷主管丟來一個網址給你。她週末用 Lovable 做了一個研討會報名頁,表單會收姓名、公司、職稱和手機,送出後還會自動寄確認信。從開始到能用,她只花了一個下午,而且一行程式都沒寫。她希望今天就把連結放上官網和 LINE 官方帳號。
頁面很好看,填表也很順。不過放上去之前,你要先問她三件事:
- 報名資料存在哪裡?
- 誰的帳號看得到這些資料?
- 寄信用的私密金鑰放在哪裡?私密金鑰是讓程式使用寄信服務的密碼,不能被外人看到。
這三題的答案,會決定它今天能不能上線。
Vibe coding 是什麼:講需求、看結果,不看程式碼
2025 年 2 月,曾任 Tesla AI 總監、也是 OpenAI 創始成員的 Andrej Karpathy 在 X(原 Twitter)上發文,提出一種他稱為 vibe coding 的寫程式方式:完全順著感覺走,相信 AI 會越來越強,乾脆忘了程式碼的存在。他的做法是用說的告訴 AI 要改什麼,AI 給的修改全部接受、也不看改了哪些地方,出錯了就把錯誤訊息整段貼回去。他自己也說,這拿來做週末隨手玩的專案還不錯。
後來這個詞傳得比他預期的還廣,Collins 英語詞典也選它當 2025 年的年度詞彙。而用的人一多,意思也開始被放大,好像只要用到 AI 寫程式都叫 vibe coding。軟體開發者 Simon Willison 在 2025 年 3 月寫了一篇文章把兩件事分開:用 AI 寫程式、卻不檢查它寫出來的程式碼,才叫 vibe coding;如果你讀過、理解並測試了每一段修改,那叫 AI 輔助開發。他的態度是,低風險的專案和原型,放手讓 AI 寫並沒有什麼不好。
| vibe coding | AI 輔助開發 | |
|---|---|---|
| 誰看程式碼 | 沒人看,只看畫面能不能動 | 有人讀過每一段修改 |
| 出錯時 | 把錯誤訊息貼回去,請 AI 再修 | 先找出原因,再決定怎麼改 |
| 適合 | 原型、一次性工具、個人專案 | 要長期維護、會碰到資料或金流的系統 |
開頭那個報名頁,就是典型的 vibe coding。
可以把 vibe coding 想成用口述請人蓋一間樣品屋。
你跟師傅說想要幾房幾廳、牆漆什麼顏色,師傅照著蓋,你只看蓋好的樣子,不進去看施工:
- 只看蓋好的樣子、不看施工過程:就是只看畫面能不能動,不看程式碼。
- 樣品屋拿來看最好用:給老闆、客戶看格局,比看平面圖更容易懂,這就是原型。
- 要讓人住進去,就得有人檢查門鎖:報名頁一旦開始收真人的資料,誰進得了門、資料鎖在哪裡,就要有人驗過。
- 私密的鑰匙不能藏在門口地墊下:寄信用的私密金鑰如果寫在網頁程式裡,看得懂程式的人很容易就找得到。
比喻不成立的地方是,房子蓋錯了很難拆,而小專案的程式叫 AI 重寫一次,常常只要幾分鐘到幾小時,所以原型階段放手讓 AI 寫,划算得多。vibe coding 適合蓋樣品屋,要讓人住進去之前,就要有人進去檢查。
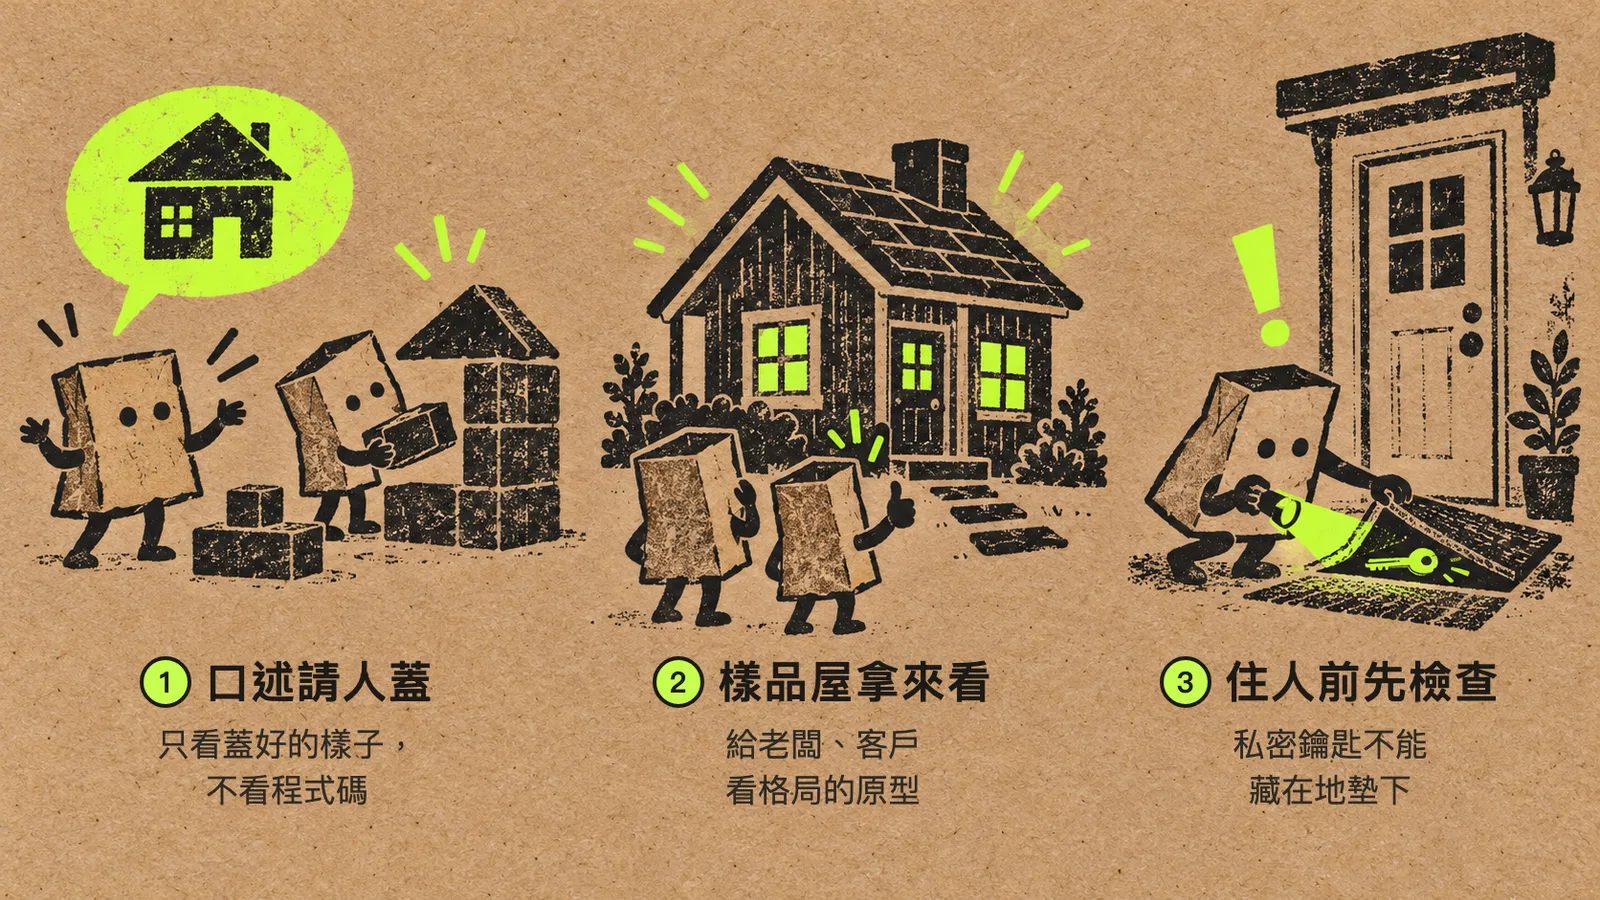 用口述蓋樣品屋:拿來給人看格局很好用,但要讓人住進去之前,得先有人檢查門鎖,也別把鑰匙藏在地墊下。
常見工具:在瀏覽器裡生出整個 app,還是在你的專案裡改程式
vibe coding 的工具大致分成兩種。一種在瀏覽器裡用,你描述需求,它就從零生出一個網站或 app,連主機、資料庫都幫你接好;另一種是在你自己的專案裡工作,修改你電腦上或程式庫裡的檔案;後一種也常拿來做 AI 輔助開發,算不算 vibe coding,要看有沒有人讀它改的程式碼。
| 工具 | 在哪裡做 | 適合 | 要注意 |
|---|---|---|---|
| Lovable | 瀏覽器,描述需求就產生網站,可以接資料庫 | 活動頁、內部小工具的原型 | 接了資料庫,讀取權限要自己確認 |
| Bolt | 瀏覽器,另有 Bolt Cloud 提供主機、資料庫和會員登入 | 想一路做到上線的小專案 | 同上 |
| Replit Agent | 瀏覽器,從規劃、建置到發布都由 agent(會自己決定下一步、動手操作的 AI)處理,會自動存檢查點可以退回 | 從零做一個能用的 app | 2025 年 7 月發生過刪掉正式資料庫的事件,之後開發用的資料庫和正式資料庫(存真實使用者資料的那一份)改成分開 |
| Google AI Studio 的 Build 模式 | 瀏覽器,用白話做出並發布上線試用 Gemini 功能的 app | 試 AI 功能的小應用 | 直接放在 AI Studio 上給人用時,金鑰存在 Google 的主機上、使用者看不到;下載程式自己架站時,金鑰要自己設定,別寫進網頁程式 |
| Cursor | 自己電腦上的程式編輯器,內建會自己改程式的 AI 助手 | 已經有程式專案、有人看得懂程式 | 改的是你的檔案,要搭配版本控管(記錄每次修改、隨時能退回) |
| Claude Code | 終端機(輸入指令的視窗)、桌面 app 或網頁,在你的專案資料夾工作 | 長期維護的網站、文件庫 | 權限要先設好,見 Claude Code 教學 |
行銷主管的報名頁就是用第一種做的:Lovable 連資料庫都幫她接好了,所以表裡「讀取權限要自己確認」那一句,正好就是她的報名頁要過的關。非工程背景的人想試,從瀏覽器那幾個開始會最快;Cursor 和 Claude Code 比較適合已經有程式專案、身邊也有人看得懂程式的團隊。如果你要做的是整理訂單、合併表格這種在自己電腦上跑的小程式,Codex 和 Claude Code 不會寫程式也做得出來,我拿同一份訂單實測過,整理在 AI 寫程式工具比較。
哪些情況可以放心直接用
資料是假的、壞了也不會影響到別人,就可以放手讓 AI 寫。這類工作其實很多:
- 給主管或客戶看的原型,裡面用的是假資料
- 只跑一次的小工具,例如把整個資料夾的檔案依日期重新命名
- 自己或部門內部用、不碰客戶資料的小頁面
- 談需求用的樣品,讓工程師一看就知道你要什麼
以開頭那個報名頁來說,如果它只是行銷部自己看的版本,表單填的也都是假資料,那拿它去和工程師確認表單要收哪些資料、確認信要寫什麼,就沒什麼問題,而且我覺得通常會比寫一份需求文件更快講清楚。它的價值在於讓需求變具體,至於能不能上線,要等下一節那張表確認過才知道。
這五種情況,上線前一定要停下來檢查
| 情況 | 可能出什麼事 | 上線前要確認 |
|---|---|---|
| 收個資(報名表、會員、詢價) | 資料庫讀取權限沒設好,任何人都讀得到別人的資料 | 資料存在哪、誰讀得到;請懂的人用沒登入的身分直接去查報名資料,確認一筆都讀不到。光看畫面看不出這個問題 |
| 收錢、改訂單狀態 | 付款狀態被外人改掉 | 付款走金流商的正式流程,結果在伺服器端(網站主機上、使用者看不到的地方)確認 |
| 有登入、分權限 | 一般使用者看得到管理頁 | 每種角色都實際登入試一次 |
| 程式裡用了 API 金鑰 | 不該公開的金鑰寫在網頁程式裡,被看到、被盜用 | 寄信服務這類私密金鑰只能放在伺服器端,網頁程式裡不能出現,請懂的人搜尋網頁程式確認找不到它 |
| 會修改或刪除正式資料 | AI 執行指令時把資料刪掉 | 開發和正式環境分開(測試用的資料和真正的資料分開放)、先有備份、刪除要人確認 |
金鑰那一項要注意,有些資料庫服務會另外給一把網頁用的公開鑰匙,它本來就會出現在網頁裡;這把安不安全,要看資料庫的讀寫規則有沒有擋住沒登入的人,也就是回到「收個資」那項檢查。私密的那把則絕對不能出現在網頁程式裡。
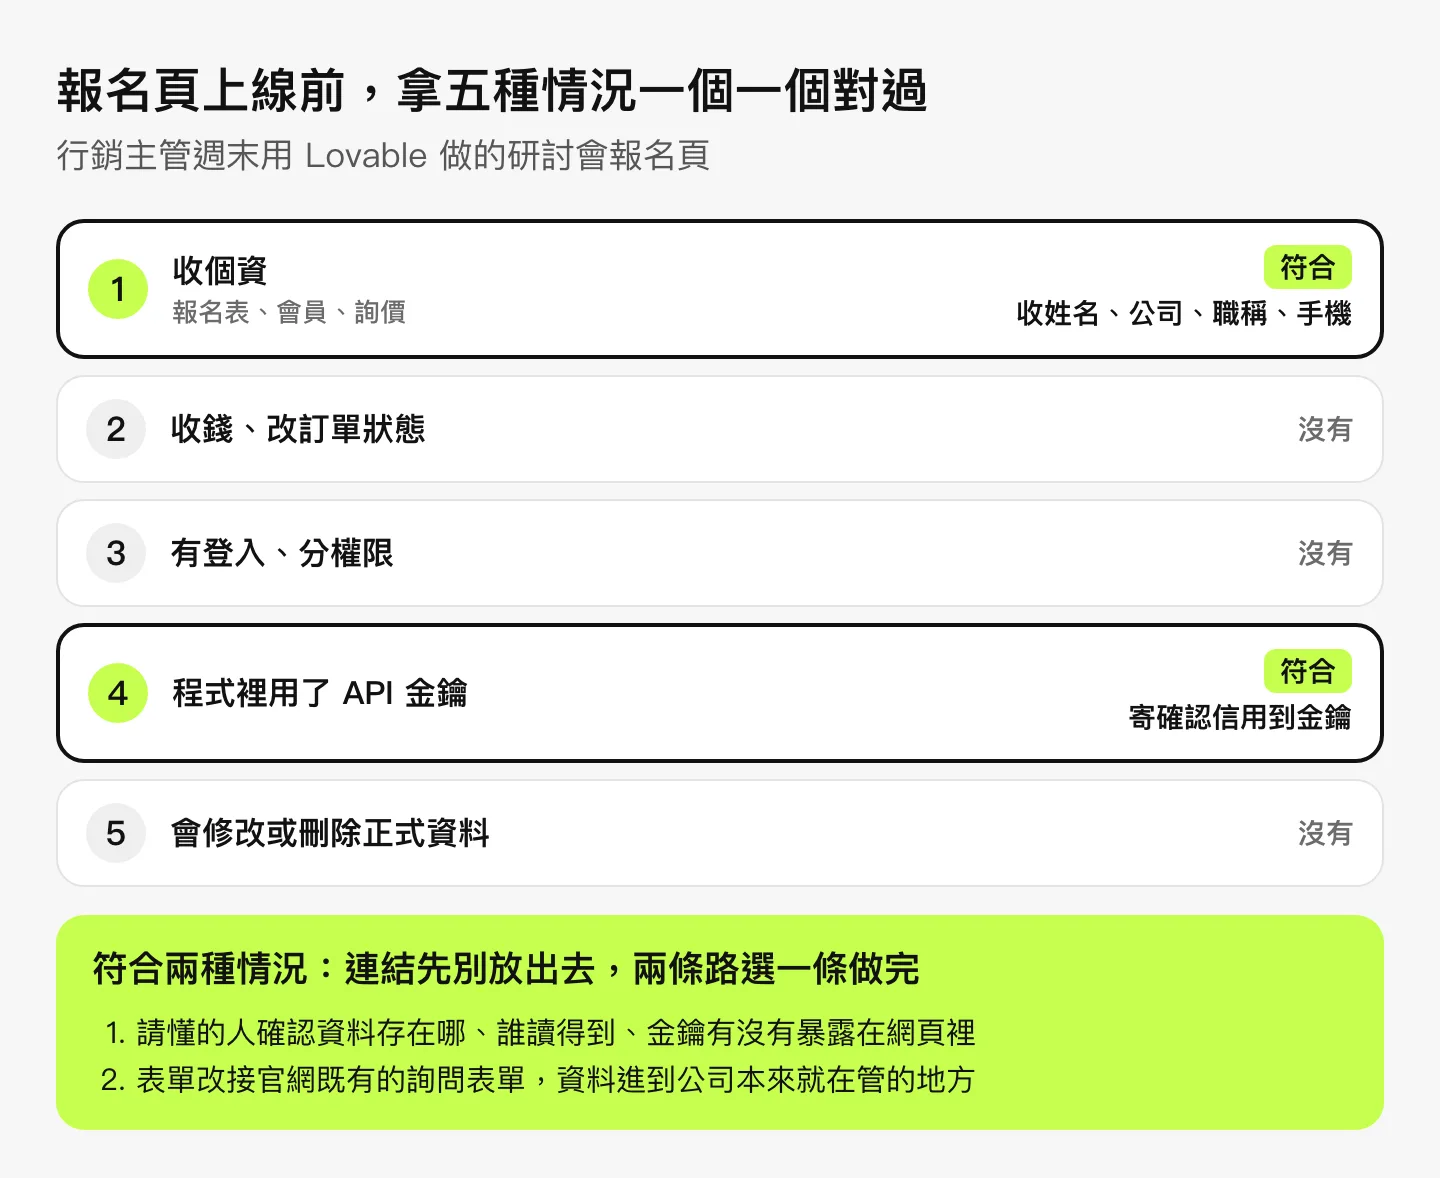 拿開頭的報名頁對一次五種情況:它會收個資,寄確認信又用到金鑰,所以符合第一種和第四種,連結放出去之前要先有人檢查。
回到開頭的報名頁:它會收個資,寄信又用到金鑰,所以同時符合第一種和第四種情況。今天能做的事有兩個選擇,一是請懂的人確認報名資料存在哪裡、誰讀得到、金鑰有沒有暴露在網頁裡;二是把表單改接官網既有的詢問表單,讓資料進到公司本來就在管的地方。兩條路選一條做完之前,連結先別放出去。要請懂的人檢查時,可以找原本維護官網的工程師或外包廠商,或公司的 IT,帶上三樣東西:
- Lovable 專案的連結,讓對方看得到頁面和程式。
- 資料庫的檢視權限,讓對方確認報名資料存在哪、讀寫規則怎麼設。
- 寄信服務後台的檢視權限,用邀請協作者的方式給,不用交出密碼,讓對方確認金鑰放在哪裡。
再請對方回答開頭那三個問題:報名資料存在哪裡、誰的帳號看得到、寄信用的金鑰放在哪裡。三題都答得出來、也都沒問題,連結才放出去。
你們最後選了第二條路:你提議當天先把報名改接官網既有的詢問表單,行銷主管也同意了。官網的表單本來就能加欄位、寄自動回覆。資料改存到官網本來就在管的地方,確認信也由官網的表單寄出,所以那三個問題都不用再回答,連結當天下午就放上官網和 LINE 官方帳號;她用 Lovable 做的頁面則留著當設計稿,就像樣品屋留著給人看格局,等下一場研討會再請人做成正式版本。到時候,負責做正式版的工程師或外包,例如我們的官網與電商開發,會直接拿這個原型當需求文件,確認欄位、確認信內容和資料要存到哪裡,再接到官網既有的表單後台。
為什麼不能省掉這一步?收個資和金鑰外洩,都已經有真實案例。2025 年 5 月,Semafor 報導一位研究者掃描了 1,645 個用 Lovable 做、展示在 Lovable 網站上的作品,發現其中 170 個讓任何人都能讀到使用者的姓名、Email、財務資料和 AI 服務的 API 金鑰(做掃描的研究者任職於 Lovable 的競爭對手 Replit)。
這個問題後來登記為 CVE-2025-48757,也就是公開的資安漏洞編號。資料庫裡有一種權限規則,決定每個人能讀寫哪幾筆資料,英文叫 Row Level Security(常譯為列層級權限);到 2025 年 4 月 15 日為止的 Lovable 版本產生的網站,這個規則設定不足,所以沒登入的人也能讀寫資料表。這份漏洞通報也提到,有些網站的付款狀態可以被外人改掉,也就是第二種情況。
而 Lovable 不認同這個漏洞登記,理由是每個客戶要為自己網站的資料負責。既然工具商的立場是客戶要為自己網站的資料負責,上線前就要有人替你檢查過。
最後一種情況也有真實案例。2025 年 7 月,SaaStr 創辦人 Jason Lemkin 用 Replit 的 agent 做一個商用 app,結果在他明確要求凍結程式、不准再改的期間,agent 刪掉了正式資料庫。
Replit 執行長事後表示,他們已經開始推出開發和正式資料庫自動分開的功能;依現在 Replit 的說明文件,發布後的 app 有自己的正式資料庫,和開發時 Agent 在改的那一份分開。刪除、寄出這類動作要怎麼設成先問人,原則可以看 AI agent 的權限與人工確認怎麼設。
我們的網站也是 AI 寫的:三次出錯學到的事
你可能會想:那有人檢查就沒事了嗎?ethorx.com 的程式和文章,從 2026 年 9 月起大多是由 AI 撰寫和修改的。每次修改都要先跑過一系列自動檢查的程式,文章另外還有一個專門檢查內容的程式,畫面也要實際打開瀏覽器看過,最後上線要我同意。但就算這樣,我們還是出過錯,而且每一次都剛好對應到一個做 vibe coding 時很容易忽略的地方:
- 自動檢查說沒問題,頁面還是可能打不開。有一次 AI 在一張比較表的程式裡,把一個欄位取名叫
export(匯出),而我們用來組網站的開發工具(網站框架)遇到這個欄位名稱就出錯了,結果整頁都打不開,可是檢查工具回報的是 0 個錯誤;後來我們把那一頁單獨拿出來檢查,才找到原因。所以改完之後,一定要有人實際打開頁面看過。 - AI 為了完成任務做的事,會改到任務以外的地方。另一次是請 AI 在電腦上安裝 Ollama(在自己電腦上跑 AI 模型的工具),安裝工具順手裝了新版的 Python(一種程式語言),還把它設成電腦預設要用的版本,結果我們的文章檢查也跟著失靈,把每一篇都判成不合格。是因為「每一篇都不合格」實在太不合理,我們才發現壞掉的是檢查本身。
- AI 照著過時的設定做事,它自己不會發現。第三次是 AI 照著一份已經過期的設定,把程式上傳到錯的地方。我們當天就退回了,之後也改成上傳前一定要先確認目的地,權限規則怎麼設可以看 Claude Code 教學。
這三次都是有人在看結果才抓到的,AI 自己並沒有發現。這也是我不建議把會碰資料的東西直接 vibe coding 上線的原因:我們每天都在用這些工具,知道它很好用,但也正因為每天在用,才知道它會在哪裡出錯:連有人檢查的流程都會漏,完全沒人看的話,漏掉的通常只會更多。
想開始 vibe coding:四個步驟
- 從假資料的小專案開始。例如部門內部的午餐投票頁,就算壞了,大家笑一笑也就過去了。
- 交代需求時,連資料一起講。會收哪些欄位、存在哪裡、誰能看,都寫進第一句交代裡。以報名頁來說,就是「表單收姓名、公司、職稱和手機,資料只有行銷部看得到」。
- 讓每次修改都能退回。用工具內建的版本紀錄(例如 Replit 會自動存檢查點),或把專案放進 git(記錄每次修改的版本工具)。
- 公開前,拿上面那張表把五種情況一個一個對過。只要符合其中任何一種,就找看得懂程式的人檢查,或請人重做成正式版本。
員工自己用 AI 做工具、放到公司裡用,也算是一種 shadow AI,也就是公司不知道、也沒核准的 AI 使用。這類工具如果要接上公司系統、正式給大家用,從需求診斷到持續維護要走哪幾步,可以看企業 AI agent 導入服務。公司要怎麼訂規範,可以看 Shadow AI 與企業 AI 使用規範。
常見問題
Vibe coding 是免費的嗎?
多數工具都有免費額度,可以先試,例如 Lovable 的免費方案每天給 5 點使用額度(請 AI 產生或修改頁面時扣點)、每月最多 30 點,Bolt 也有免費方案。不過要做完整的專案、接自己的網域或資料庫,通常就要付費,像 Bolt 的自訂網域就要付費方案才有;Claude Code 則不包含在免費版裡,最低要 Pro 方案。各家的方案和額度常常調整,訂閱前先看官方方案頁。
不會寫程式,值得學 vibe coding 嗎?
值得,但我會建議你把它當成「把想法做成樣品」的能力來學。能自己做出一個會動的原型,你和工程師、廠商溝通會快很多。而要上線給客戶用的東西,還是需要看得懂程式的人一起把關。
公司員工自己用 vibe coding 做工具,要禁止嗎?
全面禁止常常會把使用逼到檯面下。比較實際的做法,是先盤點大家在做什麼,再規定只要碰到客戶資料、公司系統或金流,就要先找 IT 或外部工程師看過。
Vibe coding 會讓公司不需要工程師嗎?
我的看法是不會。會做原型的人變多了,但檢查權限、接公司系統、處理出錯和長期維護,還是要有人負責。比較可能的變化是,工程師花在打字的時間變少,花在審查和設計的時間變多。
參考來源
以下依官方文件與媒體報導整理,各工具的方案與免費額度以官方頁面當下為準。
- Wikipedia:Vibe coding
- CNN(KVIA 轉載):Vibe coding named Collins Dictionary’s word of the year
- Simon Willison:Not all AI-assisted programming is vibe coding
- Semafor:The hottest new vibe coding startup Lovable is a sitting duck for hackers
- CVE-2025-48757 紀錄(NVD)
- Matt Palmer:CVE-2025-48757
- TechTarget:Replit AI agent snafu shot across the bow for vibe coding
- The Register:Replit makes vibe-y promise to stop its AI agents making vibe coding disasters
- Replit:Development and production databases
- Lovable:方案與額度
- Bolt:方案
- Replit:Agent
- Google AI for Developers:Build apps in Google AI Studio
- Cursor
- Claude:方案與價格